 ranzware
كشف تقرير أمني حديث أصدرته شركة الأمن السيبراني “باراميتر” عن ثغرة أمنية وصفها الخبراء بـ “الخطيرة” في منصة الذكاء الاصطناعي “ChatGPT”، كانت تسمح للمخترقين باختراق حسابات المستخدمين والاطلاع على أرشيف محادثاتهم السرية بمجرد النقر على رابط محادثة مشتركة.
إغلاق الثغرة تماماً
من جانبها نجحت شركة “OpenAI” المطورة للمنصة نجحت في إغلاق الثغرة تماماً وتحصين إصدارات الويب بحلول السادس والعشرين من أكتوبر الماضي، بعد أن أبلغ باحثون عن الخلل عبر برنامج مكافآت اكتشاف الأخطاء الأمنية.
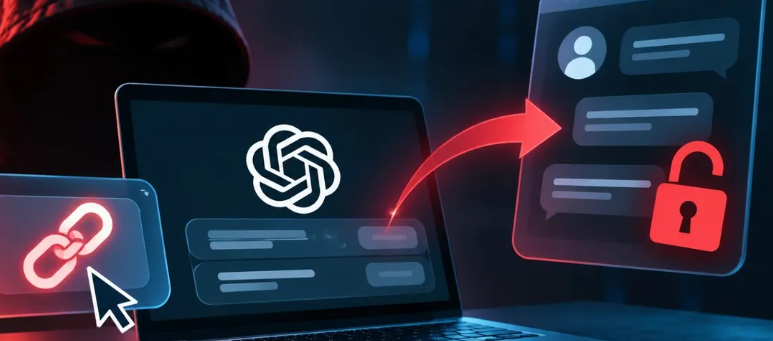
على الجانب الآخر وفقا للتحققات فإن الهجوم كان قد بدأ بأسلوب مبتكر ي، حيث يقوم المهاجم بإنشاء محادثة عادية على “ChatGPT” ويدمج داخلها كوداً خبيثاً (HTML) ورسوماً بيانية، ثم يقوم بمشاركة الرابط مع الضحية عبر البريد الإلكتروني أو تطبيقات المراسلة.
وبمجرد فتح الضحية للرابط، يعمل الكود الخفي تلقائياً داخل جلسة المستخدم النشطة، مما يمنح المهاجم صلاحيات واسعة تشمل:
• الاطلاع على كامل سجل المحادثات الخاصة وغير المشتركة.
• سحب البيانات الحساسة وإرسالها إلى خوادم خارجية.
• تنفيذ إجراءات نيابة عن المستخدم، وهو ما قد يصل إلى الاستيلاء الكامل على الحساب.
استجابة سريعة
أعادت “OpenAI” محاكاة الهجوم للتحقق من خطورته، وقامت على الفور برفع تصنيف الثغرة إلى الدرجة القصوى (P1). ودفعت الشركة مكافأة مالية للباحثين بلغت 5 آلاف دولار أمريكي، وهو مبلغ اعتبره المطور والمحلل التقني سايمون ويلسون “منخفضاً نسبياً” بالنظر إلى حجم التهديد الذي شكلته الثغرة على خصوصية ملايين المستخدمين.
من جانبها، سارعت إدارة مشروع MathLive بتعديل الإعدادات الافتراضية للمكتبة البرمجية في إصدارها الأخير، لتقصر استقبال الرسائل على نطاقها الخاص فقط، منعاً لاستغلالها في هجمات مشابهة مستقبلاً. وطمأنت شركة “باراميتر” المستخدمين مؤكدة أنها لم ترصد أي مؤشرات على وقوع ضحايا فعليين في هجمات حقيقية، وأن التجارب اقتصرت على الحسابات الاختبارية للشركة.
نصائح أمنية لحماية الخصوصية
رغم معالجة الثغرة من جانب الخادم دون الحاجة لتدخل من المستخدمين، يوصي خبراء الأمن السيبراني باتخاذ خطوات احترازية لتعزيز الأمان:
1. مراجعة وحذف الروابط القديمة عبر الانتقال إلى الإعدادات ثم عناصر التحكم في البيانات واختيار إدارة الروابط المشتركة كون هذه الروابط لا تنتهي صلاحيتها تلقائياً.
2. استخدام التصفح الخفي وعدم فتح أي روابط محادثات مجهولة المصدر عبر “نافذة التصفح الخاص” لضمان عدم وجود جلسة تسجيل دخول نشطة يمكن استغلالها.
3. الحذر من بعض إضافات حظر الإعلانات غير الموثوقة، والتي تبين في حوادث سابقة أنها تجسست سراً على محادثات “ChatGPT” و”Gemini”.







Add comment